

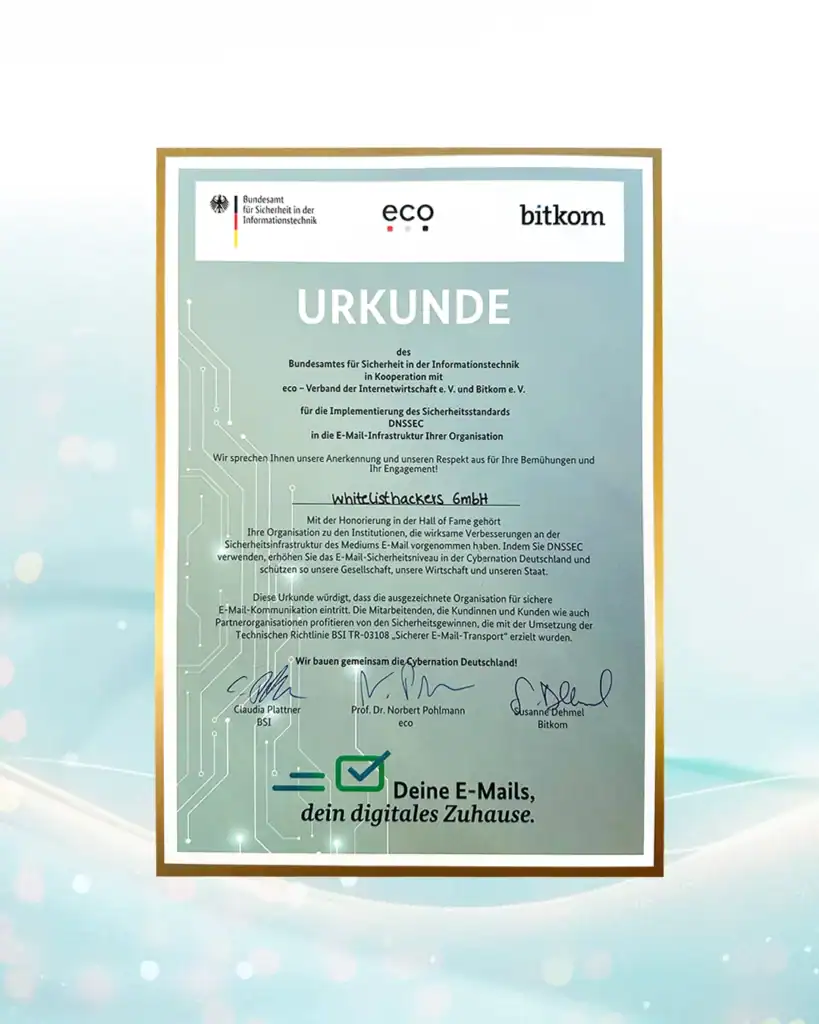
whitelisthackers in der BSI Hall of Fame
Hacken für mehr Sicherheit
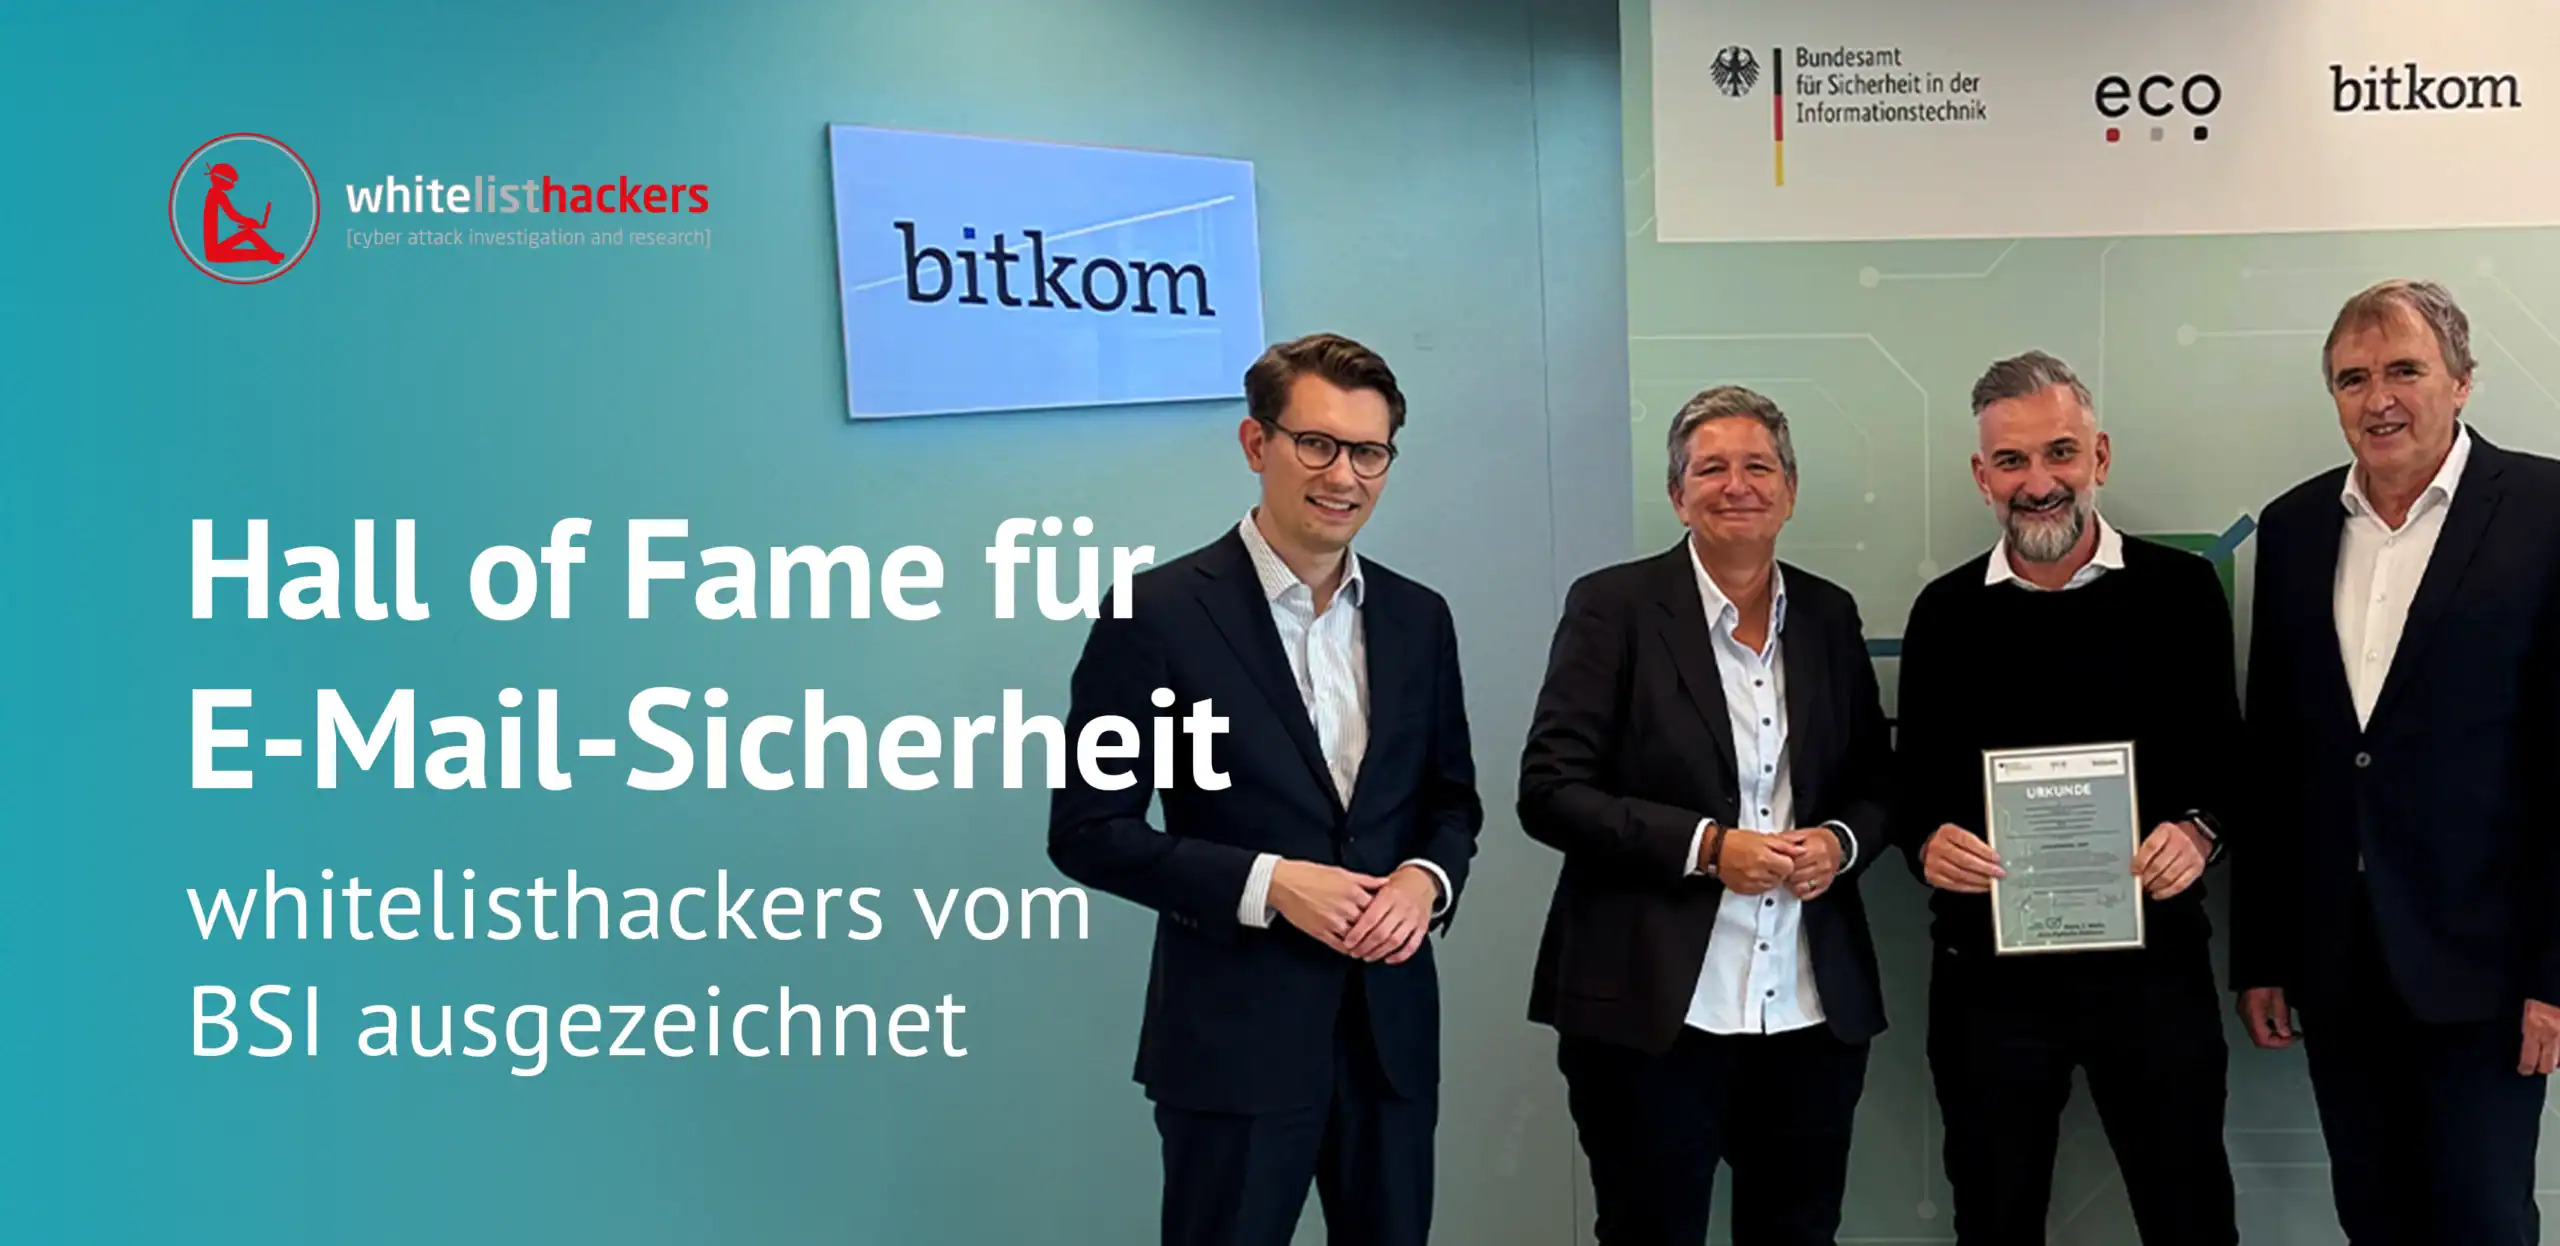
Schwachstellen finden, und damit echten Angreifern einen Schritt voraus sein – genau das ist die Mission der whitelisthackers. Jetzt wurden die Cybersecurity-Spezialisten aus der MR-Unternehmensgruppe vom Bundesamt für Sicherheit in der Informationstechnik (BSI) in die „Hall of Fame“ aufgenommen. Eine besondere Anerkennung für eine Arbeit, die im besten Fall dafür sorgt, dass Cyberangriffe gar nicht erst erfolgreich werden.
Vom BSI ausgezeichnet
Anlass für die Aufnahme in die BSI „Hall of Fame“ ist das Engagement der whitelisthackers rund um DNSSEC. Mit der erfolgreichen Implementierung des Sicherheitsstandards tragen sie dazu bei, die Sicherheit der E-Mail-Infrastruktur zu stärken.
Die Auszeichnung freut uns besonders – gleichzeitig steht sie stellvertretend für eine Aufgabe, der sich die whitelisthackers jeden Tag widmen: IT-Systeme aus der Perspektive potenzieller Angreifer zu betrachten, Schwachstellen aufzudecken und Unternehmen dabei zu helfen, ihre Angriffsfläche zu reduzieren.
Die Perspektive wechseln: Was würde ein Angreifer sehen?
Wie sicher ist die eigene IT wirklich? Diese Frage lässt sich kaum allein anhand vorhandener Sicherheitslösungen beantworten. Entscheidend ist, was passiert, wenn jemand tatsächlich versucht, bestehende Schutzmechanismen zu umgehen.
Genau hier setzen die whitelisthackers an. Bei Penetrationstests simulieren die Ethical Hacker reale Cyberangriffe und prüfen Netzwerke, IT- und OT-Infrastrukturen sowie Web- und Mobile-Anwendungen gezielt auf Schwachstellen. Mit Source Code Audits werden Sicherheitslücken bereits im Quellcode gesucht, während kontrollierte Malware- und Ransomware-Simulationen zeigen, wie widerstandsfähig eine IT-Infrastruktur gegenüber Schadsoftware tatsächlich ist.
Noch einen Schritt weiter geht das Red Teaming. Hier wird nicht nur eine einzelne technische Komponente getestet. Die Spezialisten versuchen mit unterschiedlichen Angriffsmethoden herauszufinden, wie weit ein professioneller Angreifer tatsächlich kommen könnte. Dabei können technische Angriffe ebenso eine Rolle spielen wie OSINT, Social Engineering oder sogar der Versuch, sich physischen Zugang zu verschaffen. Das Ergebnis ist ein realistischer Blick auf die tatsächliche Angriffsfläche eines Unternehmens.
Nicht jede Schwachstelle steckt in der Technik
Auch Informationen, die frei zugänglich im Internet zu finden sind, können für Cyberkriminelle wertvoll sein. Mit Open Source Intelligence (OSINT) analysieren die whitelisthackers deshalb den digitalen Fußabdruck eines Unternehmens. Öffentliche Quellen, Social Media, veröffentlichte Unternehmensinformationen, geleakte Daten oder Informationen aus dem Darknet können Angreifern Ansatzpunkte für gezielte Attacken liefern.
Ergänzend zeigen Social-Engineering-Simulationen, wie Angreifer versuchen, Vertrauen, Hilfsbereitschaft oder andere menschliche Verhaltensweisen auszunutzen. Awareness-Trainings, IT-Sicherheitsworkshops und Live Hackings machen diese Angriffsmethoden für Mitarbeitende erlebbar und helfen dabei, kritische Situationen künftig schneller zu erkennen.
Und wenn es doch passiert?
Hundertprozentige Sicherheit gibt es nicht. Deshalb endet Cybersecurity nicht bei der Prävention.
Kommt es zu einem Sicherheitsvorfall, unterstützen die whitelisthackers mit Incident Response und Digital Forensics bei der Aufklärung und Eindämmung. Ziel ist es, schnell zu verstehen, was passiert ist, mögliche Schäden zu begrenzen und die notwendigen Schritte einzuleiten. Bei Bedarf ist dabei auch eine gerichtsverwertbare Beweissicherung und Analyse möglich.
Genau dieser ganzheitliche Ansatz prägt die Arbeit der whitelisthackers: Prävention. Detektion. Reaktion.
Offensive Security trifft ganzheitliche IT-Security
Als Teil der MR-Unternehmensgruppe ergänzen die whitelisthackers unsere Security-Kompetenz um einen entscheidenden Blickwinkel: den des Angreifers.
Denn eine gefundene Schwachstelle ist nur der erste Schritt. Entscheidend ist, daraus die richtigen Maßnahmen abzuleiten und die IT-Infrastruktur nachhaltig sicherer aufzustellen. Hier greifen die Kompetenzen innerhalb unserer Unternehmensgruppe ineinander: Die whitelisthackers finden die Schwachstellen – gemeinsam sorgen wir dafür, dass daraus möglichst keine Einfallstore für echte Angreifer werden.
Die Aufnahme in die BSI „Hall of Fame“ ist deshalb für uns nicht nur eine schöne Auszeichnung. Sie zeigt auch, wie wichtig es ist, IT-Sicherheit immer wieder auf den Prüfstand zu stellen – und dabei manchmal ganz bewusst die Perspektive zu wechseln.
Sie möchten wissen, wie ein Hacker Ihre IT sieht?
Unsere Security-Experten zeigen Ihnen, wo mögliche Schwachstellen liegen und wie Sie Ihre IT präventiv und nachhaltig absichern können.
Mehr erfahren Sie hier: