

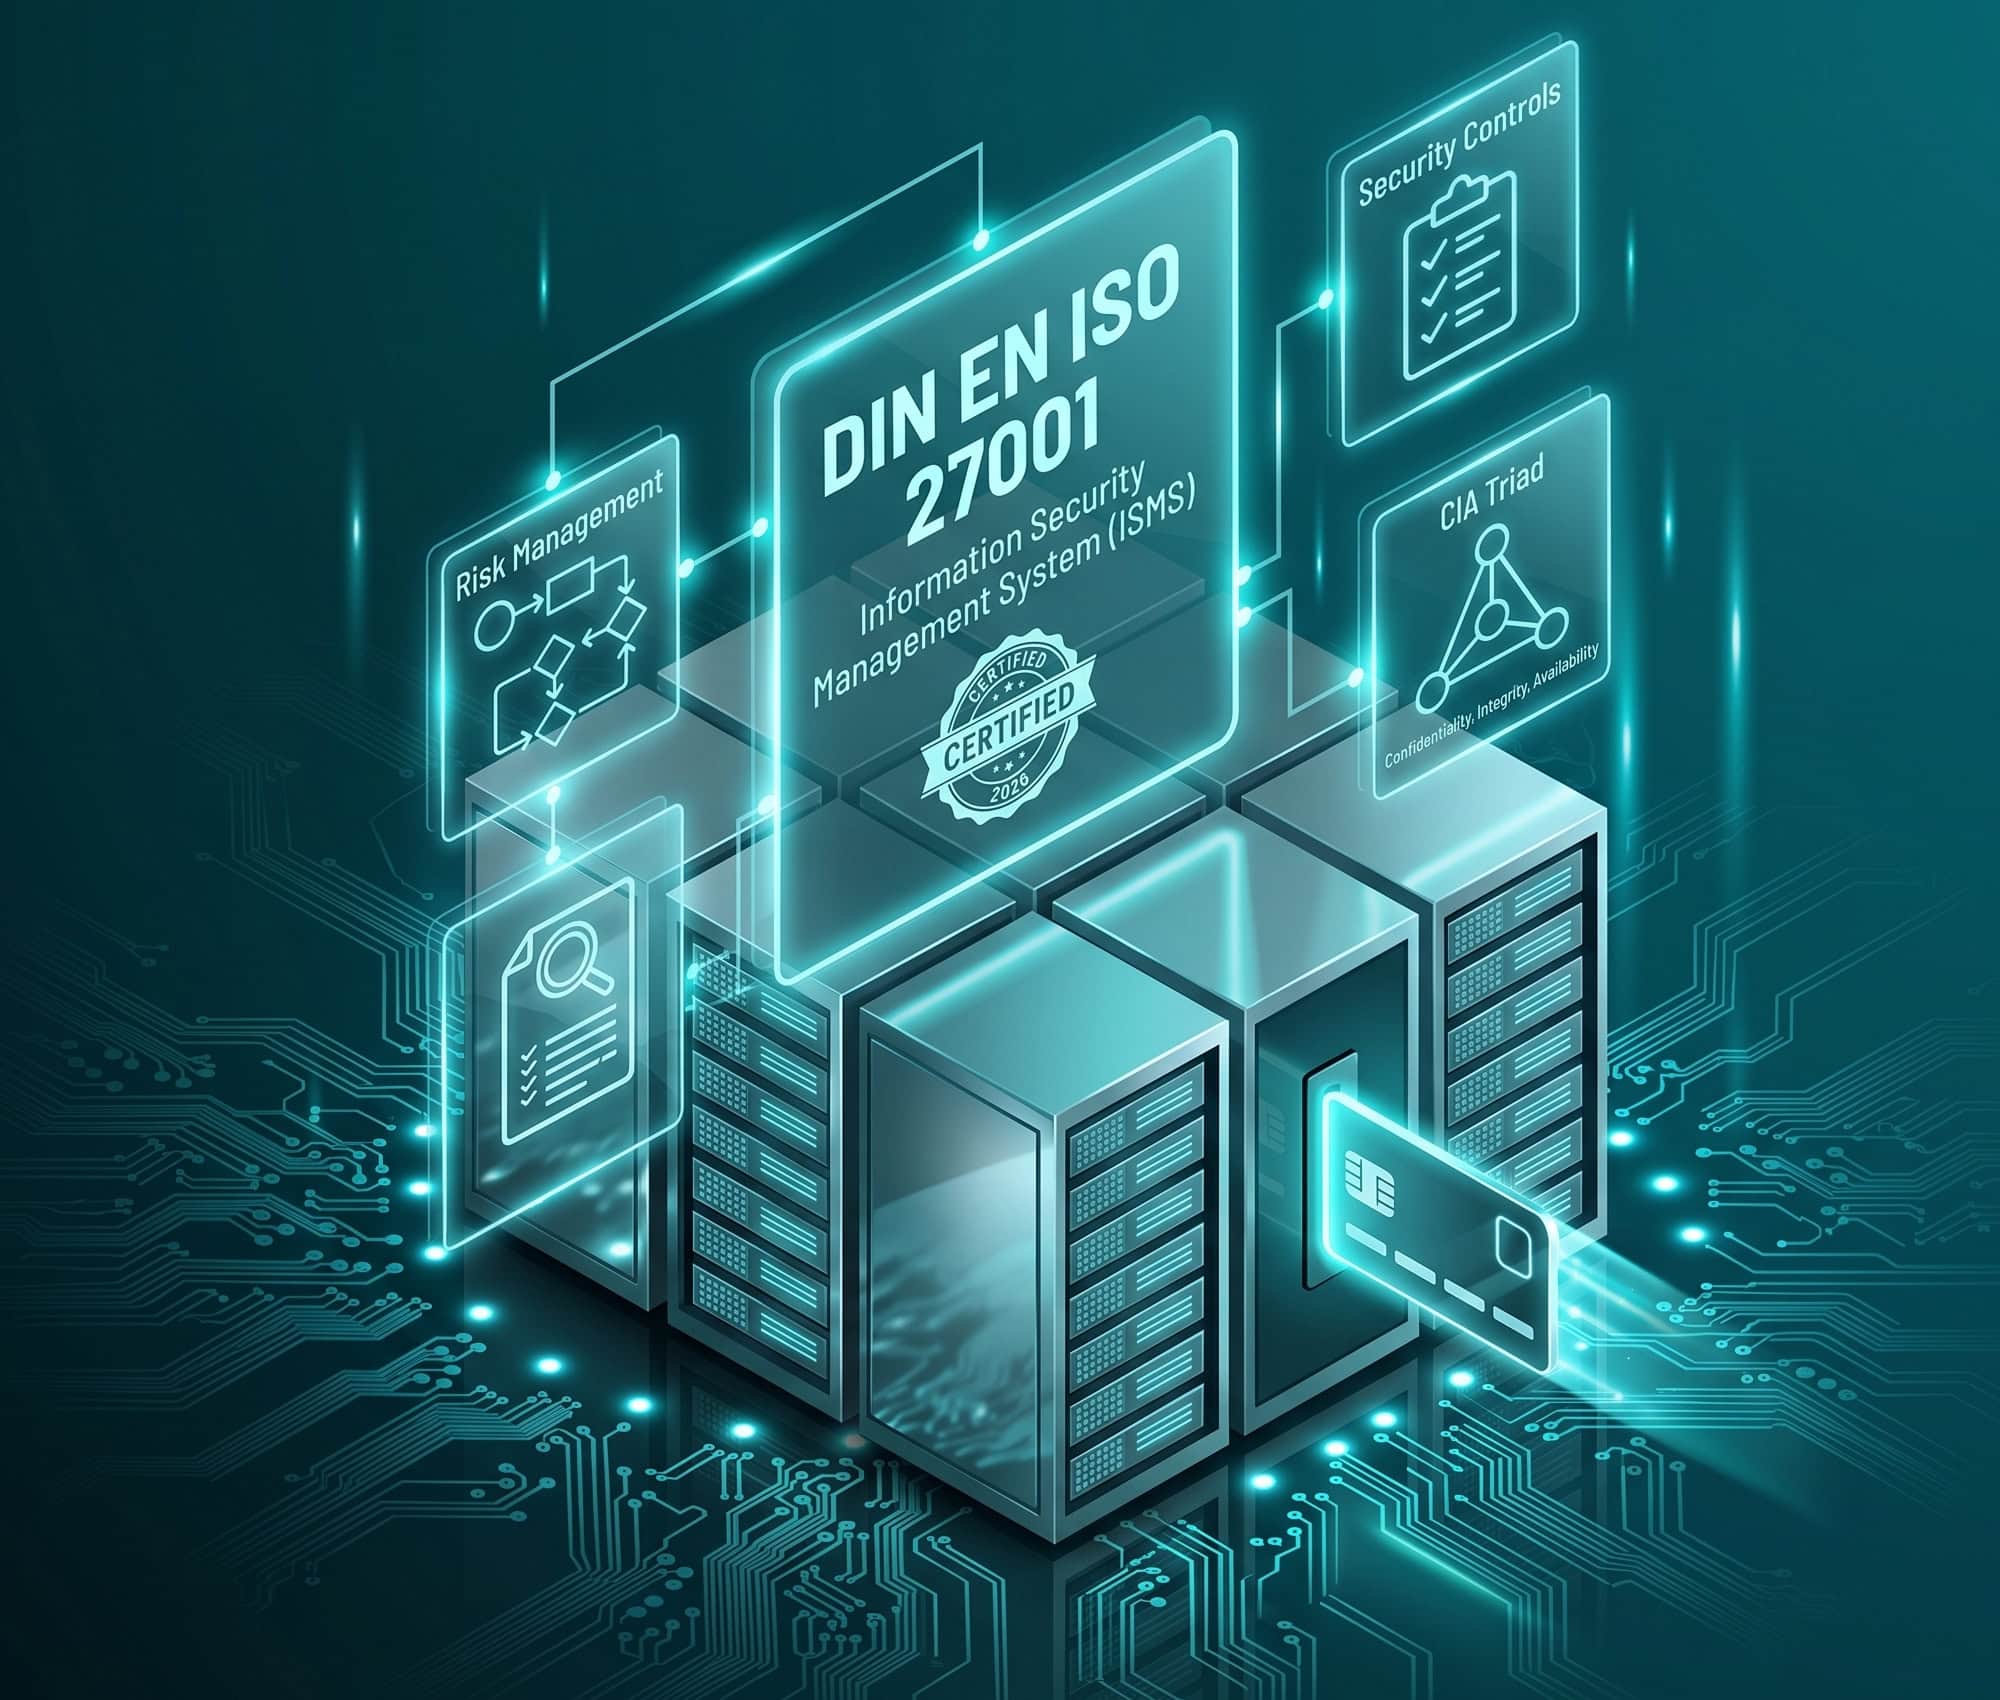
Die ISO/IEC 27001 ist die international anerkannte Norm für Informationssicherheitsmanagementsysteme (ISMS). In Deutschland wird sie als DIN EN ISO/IEC 27001 veröffentlicht. Sie bietet Unternehmen und Organisationen jeder Größe einen systematischen und strukturierten Rahmen, um Informationen und sensible Daten angemessen zu schützen.
Im Mittelpunkt stehen die drei grundlegenden Schutzziele der Informationssicherheit: Vertraulichkeit, Integrität und Verfügbarkeit. Dabei beschränkt sich Informationssicherheit nicht auf die technische IT-Infrastruktur. Ein ISMS berücksichtigt ebenso organisatorische Prozesse, Mitarbeitende sowie physische Sicherheitsmaßnahmen.
Aktuelle Fassung: ISO/IEC 27001:2022
Die aktuelle internationale Fassung ist ISO/IEC 27001:2022. In Deutschland wurde sie als DIN EN ISO/IEC 27001:2024-01 veröffentlicht. Zertifikate auf Grundlage der Vorgängerversion mussten bis spätestens 31. Oktober 2025 auf die neue Normgrundlage umgestellt werden. Die dreijährige Übergangsfrist ist inzwischen beendet.
Ergänzt wurde die Norm 2024 durch ISO/IEC 27001:2022/Amd 1:2024 „Climate action changes“. Organisationen müssen damit im Rahmen ihres organisatorischen Kontextes bestimmen, ob der Klimawandel ein für ihr ISMS relevantes Thema ist. Zusätzlich ist zu berücksichtigen, dass relevante interessierte Parteien Anforderungen im Zusammenhang mit dem Klimawandel haben können.
Anforderungen und 93 Controls der ISO 27001
Die ISO/IEC 27001 definiert Anforderungen für Aufbau, Umsetzung, Aufrechterhaltung und fortlaufende Verbesserung eines ISMS. Dazu gehören unter anderem organisatorischer Kontext, Führung, Risikomanagement, Ressourcen und Kompetenzen, Leistungsbewertung, interne Audits und kontinuierliche Verbesserung.
Ergänzend enthält Anhang A insgesamt 93 Referenzmaßnahmen (Controls). Diese verteilen sich auf vier Themenbereiche:
- 37 organisatorische Controls, beispielsweise Richtlinien, Zugriffssteuerung, Lieferantenbeziehungen und der Umgang mit Informationssicherheitsvorfällen,
- 8 personenbezogene Controls, beispielsweise Sicherheitsbewusstsein, Schulung und Vertraulichkeitsvereinbarungen,
- 14 physische Controls, beispielsweise Zutrittskontrolle und Schutz von Räumen und Geräten,
- 34 technologische Controls, beispielsweise Authentifizierung, Schutz vor Schadsoftware, Backup, Logging und Verschlüsselung.
Statement of Applicability: Welche Controls müssen umgesetzt werden?
Nicht jedes der 93 Controls muss automatisch umgesetzt werden. Welche Sicherheitsmaßnahmen erforderlich sind, ergibt sich insbesondere aus der Risikobewertung und Risikobehandlung sowie aus weiteren relevanten Anforderungen.
In der Erklärung zur Anwendbarkeit (Statement of Applicability, SoA) wird nachvollziehbar dokumentiert, welche erforderlichen Controls umgesetzt werden, wie deren Umsetzungsstatus ist und warum Referenzmaßnahmen aus Anhang A gegebenenfalls ausgeschlossen werden.
Risikomanagement und kontinuierliche Verbesserung
Ein Kernbestandteil der ISO/IEC 27001 ist der risikobasierte Ansatz. Unternehmen müssen Informationssicherheitsrisiken systematisch identifizieren, analysieren und bewerten sowie geeignete Maßnahmen zur Risikobehandlung festlegen und umsetzen.
Darüber hinaus fordert die Norm die kontinuierliche Verbesserung des ISMS.
Der PDCA-Zyklus (Plan-Do-Check-Act) ist ein bewährter Ansatz, mit dem dieser Verbesserungsprozess strukturiert umgesetzt werden kann.
Dadurch wird das Informationssicherheitsmanagement regelmäßig überprüft und an veränderte Risiken, technische Entwicklungen, Bedrohungen und organisatorische Rahmenbedingungen angepasst.
Bedeutung und Zertifizierung
Organisationen haben die Möglichkeit, ihr implementiertes ISMS durch unabhängige, akkreditierte Zertifizierungsstellen nach ISO 27001 zertifizieren zu lassen. Ein solches Zertifikat dient als anerkannter Nachweis gegenüber Kunden, Geschäftspartnern und Behörden, dass das Unternehmen innerhalb des festgelegten Geltungsbereichs ein Informationssicherheitsmanagementsystem gemäß den Anforderungen der Norm betreibt.
Neben dem Aufbau von Vertrauen und einem möglichen Wettbewerbsvorteil kann ein ISMS nach ISO 27001 die Organisation dabei unterstützen, gesetzliche, regulatorische und vertragliche Compliance-Anforderungen strukturiert umzusetzen. Dies kann beispielsweise auch Maßnahmen zur Sicherheit der Verarbeitung personenbezogener Daten im Rahmen der DSGVO betreffen. Die ISO-27001-Zertifizierung ersetzt jedoch nicht die eigenständige Prüfung und Erfüllung der jeweils geltenden gesetzlichen Anforderungen.
Ist eine ISO-27001-Zertifizierung Pflicht?
Eine allgemeine gesetzliche Pflicht, dass jedes Unternehmen nach ISO/IEC 27001 zertifiziert sein muss, gibt es nicht. Abhängig von Branche, Tätigkeit, gesetzlichen Vorgaben, Kundenanforderungen oder Ausschreibungen kann ein zertifiziertes ISMS jedoch erforderlich oder von erheblicher praktischer Bedeutung sein.
- Energieversorger: Für Betreiber von Energieversorgungsnetzen und bestimmte Betreiber von Energieanlagen gelten besondere IT-Sicherheitsanforderungen der Bundesnetzagentur. Für die bestehenden Adressaten gelten die bisherigen IT-Sicherheitskataloge derzeit weiter, bis die überarbeiteten Regelungen veröffentlicht werden. Diese sehen für betroffene Strom- und Gasnetzbetreiber den Betrieb und die Zertifizierung eines Informationssicherheitsmanagementsystems unter Berücksichtigung der DIN EN ISO/IEC 27001 vor.
- Kritische Infrastrukturen (KRITIS): Betreiber kritischer Anlagen unterliegen besonderen gesetzlichen Anforderungen an die Informations- und Cybersicherheit. Ein ISMS nach ISO/IEC 27001 kann dabei eine wichtige Grundlage für die systematische Umsetzung und den Nachweis von Informationssicherheitsmaßnahmen bilden. Eine ISO/IEC-27001-Zertifizierung allein ersetzt jedoch nicht automatisch die Erfüllung sämtlicher gesetzlicher Anforderungen.
- NIS-2: Die NIS-2-Regelungen verpflichten betroffene Unternehmen unter anderem zu angemessenen Risikomanagementmaßnahmen sowie zu Registrierungs- und Meldepflichten. Ein ISMS nach ISO/IEC 27001 kann bei umfassender Umsetzung einen großen Teil der geforderten technischen und organisatorischen Sicherheitsmaßnahmen abdecken und eine wichtige Grundlage für die strukturierte Umsetzung der Anforderungen bilden. Eine ISO/IEC-27001-Zertifizierung allein bedeutet jedoch nicht automatisch NIS-2-Konformität, da zusätzliche gesetzliche Pflichten beispielsweise zur Registrierung, Meldung von Sicherheitsvorfällen und Verantwortung der Geschäftsleitung bestehen. Wie die Anforderungen zusammenspielen, zeigt unser Beitrag „ISO 27001 vs. NIS-2: Reicht unser Zertifikat aus?“.
- Automobilindustrie: In der Automobilindustrie wird zum Nachweis der Informationssicherheit häufig TISAX eingesetzt. Grundlage ist der Information Security Assessment (ISA)-Katalog, der von der ENX Association gepflegt und vom VDA veröffentlicht wird. Der aktuelle VDA ISA wurde an ISO/IEC 27001:2022 ausgerichtet und berücksichtigt die spezifischen Anforderungen der automobilen Lieferkette.
- Kunden und Ausschreibungen: Auch unabhängig von einer gesetzlichen Verpflichtung kann eine ISO/IEC-27001-Zertifizierung aufgrund vertraglicher Anforderungen, Lieferantenbewertungen oder Ausschreibungsbedingungen gefordert werden. Sie dient dabei als anerkannter Nachweis für ein systematisch betriebenes Informationssicherheitsmanagement.
Ablauf einer ISO-27001-Zertifizierung
Der Weg zur ISO-27001-Zertifizierung lässt sich typischerweise in folgende Schritte gliedern:
- Geltungsbereich festlegen
Zunächst wird bestimmt, welche Standorte, Prozesse, Systeme und Organisationseinheiten das ISMS umfasst. - Ist- beziehungsweise Gap-Analyse durchführen
Bestehende Prozesse und Sicherheitsmaßnahmen werden mit den Anforderungen der ISO/IEC 27001 abgeglichen. - Informationssicherheitsrisiken bewerten
Risiken werden systematisch identifiziert, analysiert und bewertet. Anschließend werden geeignete Maßnahmen zur Risikobehandlung festgelegt. - ISMS umsetzen
Erforderliche Richtlinien, Prozesse sowie technische und organisatorische Sicherheitsmaßnahmen werden umgesetzt und erforderliche Nachweise aufgebaut. - Internes Audit und Managementbewertung durchführen
Vor dem Zertifizierungsaudit wird das ISMS intern überprüft und durch die oberste Leitung bewertet. - Zertifizierungsaudit absolvieren
Eine unabhängige Zertifizierungsstelle prüft das ISMS grundsätzlich in zwei Stufen. Dabei stehen zunächst die Auditbereitschaft und relevante Dokumentation und anschließend insbesondere die praktische Umsetzung und Wirksamkeit des ISMS im Mittelpunkt. - Zertifikat und Überwachung
Nach erfolgreicher Zertifizierung beginnt ein dreijähriger Zertifizierungszyklus mit Überwachungsaudits; anschließend erfolgt die Rezertifizierung.
Was kostet eine ISO-27001-Zertifizierung?
Eine allgemeingültige Pauschalsumme gibt es nicht. Die Kosten hängen insbesondere von Größe und Komplexität der Organisation, dem Geltungsbereich des ISMS, Anzahl der Standorte, Reifegrad der bestehenden Informationssicherheit sowie benötigten technischen und organisatorischen Maßnahmen ab.
Zu berücksichtigen sind insbesondere:
- interner Aufwand für Aufbau und Betrieb des ISMS,
- gegebenenfalls externe Beratung,
- Kosten der Zertifizierungsstelle,
- erforderliche technische und organisatorische Maßnahmen,
- Überwachungsaudits und Rezertifizierung.
Welche Aufwände für den Aufbau und die technische Umsetzung eines ISMS entstehen, hängt wesentlich von der bestehenden IT- und Sicherheitsarchitektur ab. MR Datentechnik unterstützt Unternehmen dabei, geeignete technische und organisatorische Sicherheitsmaßnahmen zu planen und in bestehende IT-Strukturen zu integrieren.
ISO-27001-Zertifizierung bei MR Datentechnik
Auch MR Datentechnik betreibt ein zertifiziertes Informationssicherheitsmanagementsystem nach ISO/IEC 27001 und hat das Überwachungsaudit 2026 erfolgreich absolviert.
Das ISMS schafft einen strukturierten und überprüfbaren Rahmen, um Informationssicherheitsrisiken systematisch zu behandeln, Sicherheitsmaßnahmen regelmäßig zu überprüfen und die Informationssicherheit kontinuierlich weiterzuentwickeln.
Für Kunden bietet die Zertifizierung einen nachvollziehbaren Nachweis über ein systematisch betriebenes Informationssicherheitsmanagement und kann sie bei der Bewertung von Anforderungen an Informationssicherheit und Supply-Chain-Security unterstützen.
Weitere Nachweise und Zertifikate finden Sie unter → Zertifizierungen und Compliance.